
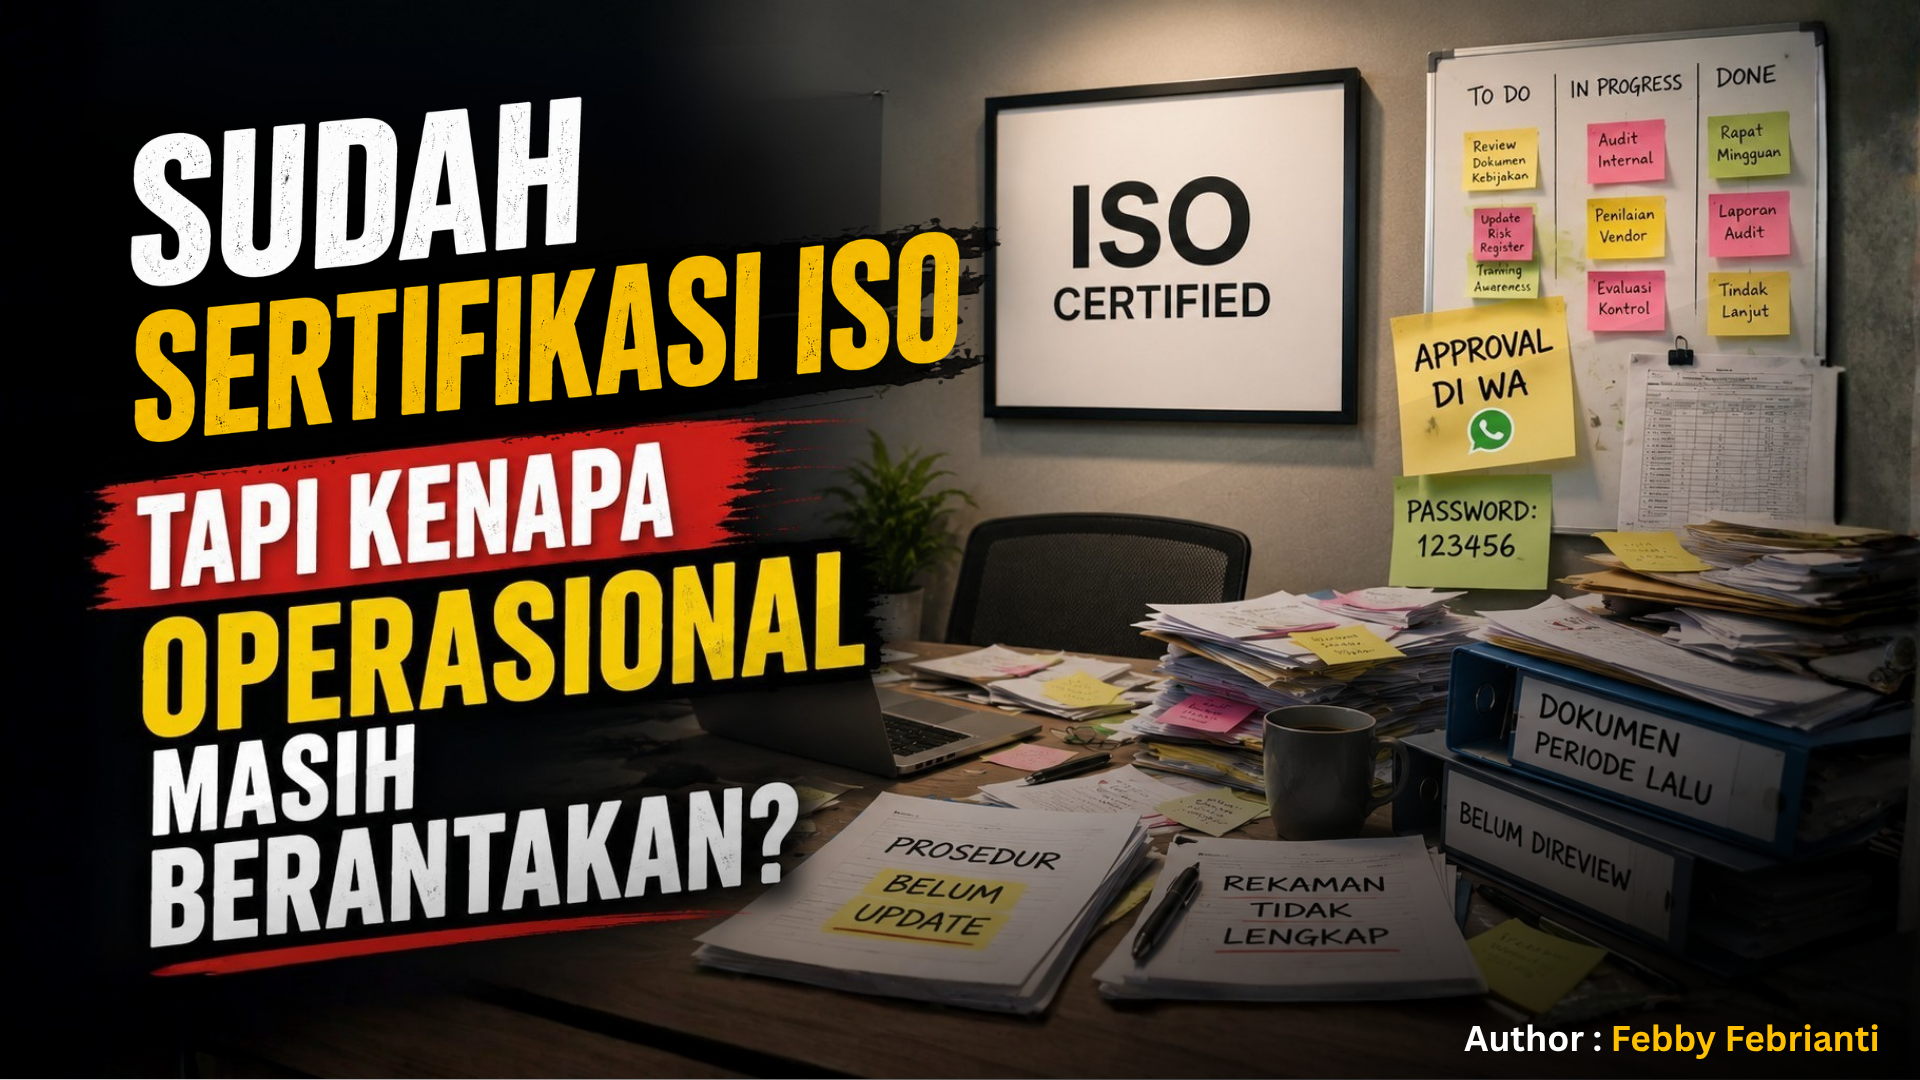
Sudah Sertifikasi ISO, Tapi Kenapa Operasional Masih Berantakan?
Di banyak perusahaan…
Sertifikat ISO dipasang besar di lobby.

Masuk website perusahaan:
✓ ISO Certified
✓ International Standard
✓ Compliance Achieved
Direksi bangga. Tim project lega. Postingan LinkedIn pun naik.
Tapi anehnya…
di dalam operasional sehari-hari:
- tiket masih berantakan
- akses user masih sembarangan
- approval lewat WhatsApp
- dokumen hilang
- incident berulang
- audit internal masih chaos
Akhirnya muncul pertanyaan yang jarang berani diucapkan:
“Ini kita benar-benar menjalankan ISO… atau cuma berhasil lolos audit?”
Banyak Perusahaan Salah Paham Tentang ISO
Mereka mengira:
ISO = Sertifikat.
Padahal sebenarnya: ISO itu sistem.
Dan sistem tidak hidup dari dokumen.
Sistem hidup dari kebiasaan sehari-hari.
Yang Sering Terjadi Setelah Sertifikasi
Awal project:
- semua semangat
- SOP dibuat
- flowchart dirapikan
- risk assessment dikerjakan
- policy ditandatangani
Semua terlihat profesional.
Tapi beberapa bulan setelah audit selesai…

perlahan kembali ke kebiasaan lama.
- Password dishare lagi
- Approval lompat jalur
- Dokumen tidak diupdate
- Monitoring berhenti
- Audit internal formalitas
- User kembali pakai chat pribadi
ISO tetap ada.
Tapi hanya tinggal kulit luarnya.
Inilah Masalah yang Jarang Disadari
Banyak perusahaan mengejar:
“Bagaimana caranya cepat dapat sertifikat?”
Bukan:
“Bagaimana membangun budaya yang benar?”
Padahal ISO 27001:2022 sangat jelas menekankan:
- continual improvement
- monitoring
- management review
- corrective action
- awareness
- implementasi nyata
Artinya: ISO bukan project musiman.
ISO itu proses yang harus hidup terus.
Dokumen Bisa Rapih. Realita Bisa Hancur.
Dan ini yang paling berbahaya.
Karena:
- SOP terlihat sempurna
- dashboard terlihat hijau
- audit checklist lengkap
Tapi operasional sebenarnya: merah total.
Persis seperti perusahaan yang:
- punya policy keamanan tapi semua password ditulis di kertas
- punya prosedur incident tapi semua eskalasi lewat WhatsApp
- punya access control tapi akun admin dipakai bersama-sama
Di atas kertas: compliance.
Di lapangan: chaos.
ISO Gagal Bukan Karena Standarnya Jelek
Tapi karena implementasinya dijadikan formalitas.
Yang penting:
- auditor puas
- temuan sedikit
- sertifikat keluar
Setelah itu?
Balik lagi seperti biasa.
Padahal ISO 27001:2022 bahkan menegaskan:
“Dokumentasi harus mencerminkan kondisi nyata — bukan hanya untuk keperluan audit.”
Kalimat ini sederhana.
Tapi kalau dipikir dalam… tamparannya keras sekali.
Ciri-Ciri ISO Sudah Jadi Pajangan
Kalau ini terjadi, hati-hati:
- Karyawan tidak tahu isi policy
- Awareness training cuma formalitas
- SOP dibuat tapi tidak dipakai
- Audit internal hanya copy-paste tahun lalu
- Temuan berulang terus
- Semua terlihat bagus saat audit saja
- Evidence dikumpulkan dadakan
- Risk register tidak pernah dibuka lagi
Dan yang paling sering:
“Yang penting auditor jangan lihat itu.”
Bahaya Terbesarnya?
Perusahaan jadi merasa aman… padahal sebenarnya tidak.
Dan rasa aman palsu itu jauh lebih berbahaya daripada tidak punya sistem sama sekali.
Karena:
- masalah tidak terlihat
- risiko ditunda
- kelemahan disembunyikan
- sampai akhirnya insiden benar-benar terjadi
Lalu semua panik.
ISO Seharusnya Mengubah Cara Kerja
Bukan sekadar menambah dokumen.
Kalau implementasi benar:
- proses jadi lebih disiplin
- risiko lebih terlihat
- accountability lebih jelas
- operasional lebih stabil
- insiden lebih terkendali
Tapi kalau hanya mengejar sertifikat…
ISO berubah jadi dekorasi mahal.
Sertifikat bisa dicetak dalam beberapa hari.
Tapi budaya tidak bisa dibangun secepat itu.
Dan banyak perusahaan terlalu sibuk terlihat compliant…
sampai lupa membangun sistem yang benar-benar berjalan.
Karena masalah terbesar bukan gagal audit.
Masalah terbesar adalah: perusahaan merasa sudah aman… padahal operasional di dalamnya masih berantakan.
#Mitratex #ESTIMSoftware #YourCompliancePartner #ISO27001 #Compliance #ITGovernance #InformationSecurity #Audit #SMKI #CyberSecurity #DigitalTransformation #OperationalExcellence #RiskManagement #CorporateLife #BusinessInsight #ContinualImprovement
Ditulis oleh: Febby Febrianti